technologies
零信任
以身份、设备与资源上下文验证每次请求。
探索方案 →感知、决策、执行相互隔离,在响应过程中保护关键服务。
仅展示设计方案与模拟数据,不连接真实系统,不宣称生产能力,不使用客户标志,不执行真实处置。
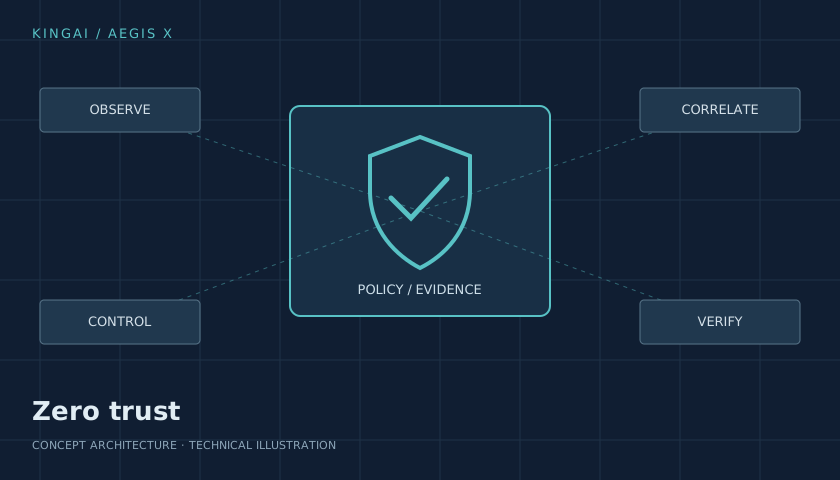
以身份、设备与资源上下文验证每次请求。
探索方案 →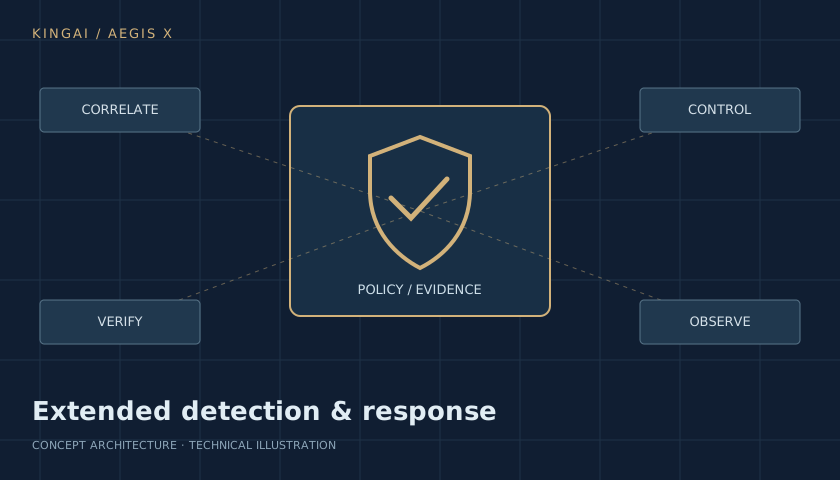
关联终端、身份与网络事件,不中断关键服务。
探索方案 →
将授权资产与公开公告及利用证据匹配。
探索方案 →
发现异常会话与权限变化。
探索方案 →
优先考虑可达漏洞与业务影响。
探索方案 →
限制不同业务与关键区域之间的访问路径。
探索方案 →
保护授权记录,防止不必要披露。
探索方案 →
为每次软件发布建立证据。
探索方案 →
将 AI 建议与授权执行分离。
探索方案 →
在安全事件期间保护医疗服务和患者安全。
探索方案 →
仅执行经审批、可逆、限定范围的动作。
探索方案 →
从经过验证的独立备份恢复必要服务。
探索方案 →